セキュリティ
役割と権限
← ドキュメント一覧に戻る
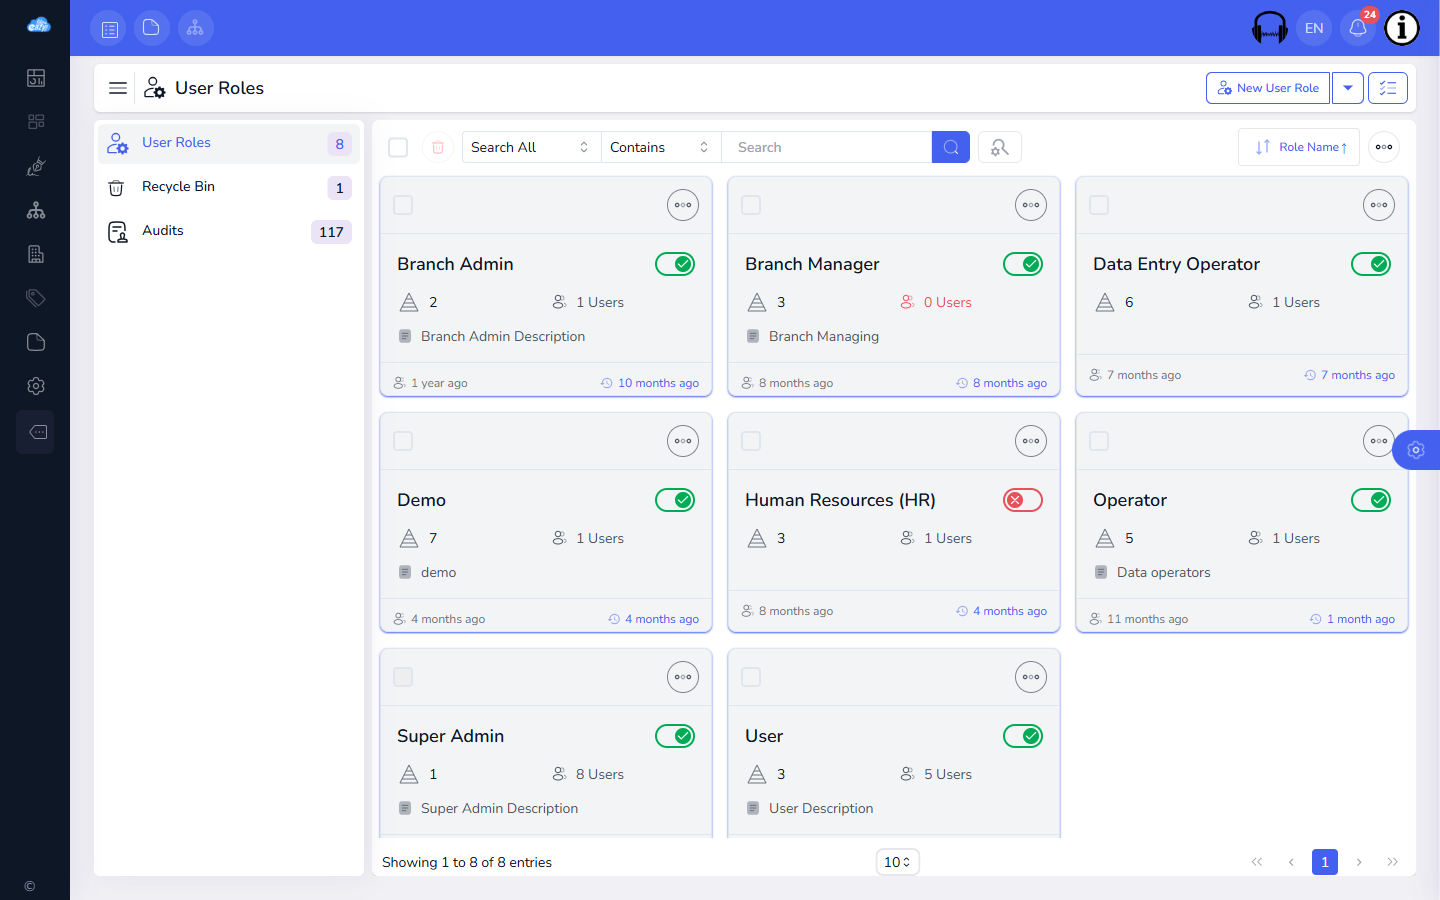
FileEazy のアクセス制御はロール(役割)を通じて行われ、ワークスペース・支店・部署・フォルダ・個別ファイルの各単位で適用できます。ユーザーのロールによって、閲覧・変更できる範囲が過不足なく決まります。
全員に広い権限を与えて「見てはいけないものは見ない」という信頼だけに頼る方法は、チームが大きくなるにつれてコンプライアンス上も基本的なデータ管理上も成り立たなくなります。範囲を限定したロールは、その境界を運用ルールだけでなく仕組みとして強制します。